Nous faisons passer la conformité du déclaratif à l'exécutable — prouvable et rejouable
La conformité déclarative — celle qui vit dans des documents que personne ne recalcule — ne protège plus. Notre logiciel, propulsé par la technologie NELSE, la remplace par une conformité calculée depuis vos faits, pour toutes vos réglementations, vérifiable par un tiers et reconstituable dans le temps.
Propulsé par NELSE
Notre logiciel s'appuie sur la technologie NELSE
NELSE est une deeptech d'ingénierie normative : le droit y est encodé en règles déterministes, sourcées et exécutables — pas confié à une IA qui devine. Notre logiciel s'appuie sur cette technologie pour calculer votre conformité, réglementation par réglementation, en afficher les fondements et en apporter la preuve.
NELSE sur LinkedInLe modèle déclaratif ne peut plus fonctionner
Toute la conformité du marché repose sur le même geste : déclarer. La seule chose qui a changé récemment, c'est la vitesse à laquelle on déclare.
01
Le déclaratif classique
Des registres remplis à la main, des politiques rédigées un jour, des tableurs. Tout est vrai le jour où on l’écrit — puis plus personne ne le recalcule. Face à un contrôle, chaque document doit être défendu de mémoire.
02
Le déclaratif à la vitesse machine
La réponse récente du marché : faire déclarer l’IA générative à votre place — registres « générés », analyses « suggérées » par un modèle qui lit la doctrine (RAG). Plus vite, en plus grand volume — mais même nature : probabiliste, invérifiable, et assortie d’une clause qui vous laisse le risque.
03
Ce que l’époque exige
Contrôles renforcés, AI Act, données de santé : la conformité doit désormais se démontrer. Trois propriétés deviennent indispensables : exécutable (calculée depuis les faits), prouvable (vérifiable par un tiers), rejouable (reconstituable dans le temps).
Ce que vous y gagnez
Un dossier prêt à remettre, à tout moment. Contrôle, audit, due diligence : le dossier complet s’exporte en un geste — et celui qui le reçoit peut en vérifier l’intégrité lui-même.
Des documents que votre conseil comprend. Rapports en français courant, générés depuis vos données réelles — ce qui est fait, ce qui manque, qui doit agir.
La certitude que rien ne bouge dans votre dos. Ce qui est validé ne peut pas être discrètement modifié ; tout s’historise, tout se reconstitue.
Un seul logiciel, toutes vos réglementations
Vos faits sont décrits une fois. Chaque réglementation qui s'applique est calculée depuis ces mêmes faits, avec ses fondements — et tout reste cohérent quand l'un d'eux change.
Calculées depuis vos faits
Données personnelles
- RGPD et ses dispositions françaises d'application
- Référentiels et méthodologies de référence CNIL (MR-001 à MR-008)
- Lignes directrices du CEPD (critères de l'AIPD)
Santé
- Hébergement de données de santé (HDS)
Recherche
- Recherches impliquant la personne humaine (RIPH, loi Jardé)
- Circuits CPP et ANSM
Intelligence artificielle
- AI Act — classification, obligations, registre des systèmes d'IA
Suivies dans la veille
NIS2 (sécurité des réseaux et systèmes) · EHDS (espace européen des données de santé)
Intégrées au calcul à mesure que leurs obligations se précisent — vous êtes informés de ce qui vous concerne, sans réglementation présentée comme calculée avant de l'être.
Code de la santé publique (secret médical, dossier patient, échange et partage) : instruit par votre DPO dans chaque analyse, pas calculé par le moteur.
Vos faits saisis une fois
Un traitement décrit une seule fois alimente toutes les analyses : RGPD, HDS, recherche, IA. Plus de ressaisie, plus de versions qui divergent.
Plus de tableurs qui se contredisent
Le registre, l'analyse d'impact, le registre des systèmes d'IA et le suivi HDS partent des mêmes faits : ce qui est vrai dans l'un est vrai dans les autres.
Un fait change, tout ce qui en dépend est revu
Nouvel hébergeur, nouvel outil d'IA, nouvelle finalité : chaque réglementation concernée est recalculée, avec ses fondements affichés — et l'historique reste consultable.
Un seul dossier pour tous vos interlocuteurs
CNIL, auditeur HDS, tutelle, CPP, conseil : chacun reçoit un dossier vérifiable, tiré des mêmes faits et des mêmes règles.
Comment se déroule la mission ?
Cinq étapes, du premier échange aux livrables. À chaque étape, vous savez ce que vous fournissez, ce que nous examinons et ce que vous recevez.
- 01Votre organisation
Vous décrivez votre situation
Vos traitements, vos outils, vos prestataires, vos projets — par des faits simples, sans vocabulaire juridique. Vos documents existants sont repris, jamais ressaisis.
- 02Le DPO
Votre DPO instruit
Il complète les faits avec vous, éclaircit les cas ambigus, identifie ce qui manque et ce qui doit être vérifié sur le terrain.
- 03NELSE
La technologie qualifie
Le régime juridique de chaque traitement est calculé par des règles sourcées : AIPD requise ou non, obligations dérivées, points à instruire — avec les fondements affichés, rejouables à l'identique.
- 04Le DPO et votre direction
Les décisions sont prises et tracées
Le DPO rend ses avis motivés et valide les fiches ; votre organisation conserve ses décisions de gestion. Chaque décision reste datée, motivée, et ce qui change ensuite repasse en validation.
- 05Votre organisation
Vous recevez des livrables vérifiables
Registre à jour, dossier de contrôle qu'un tiers peut vérifier, rapport de suivi lisible par votre conseil, plan d'action — et l'historique de ce qui a été décidé, par qui, quand.
L'abonnement DPO externalisé inclut l'accès de vos équipes à l'outil. Pour les autres offres, les modalités précises — fonctionnalités mobilisées, exports remis, accès éventuels — sont détaillées dans chaque proposition.
Le produit, résultats à l'appui
Deux exemples de livrables, générés par nos outils sur des données d'exemple (prototype interne en cours d'industrialisation), pour découvrir leur structure et leur contenu. Les livrables remis dans votre mission sont précisés dans votre proposition.
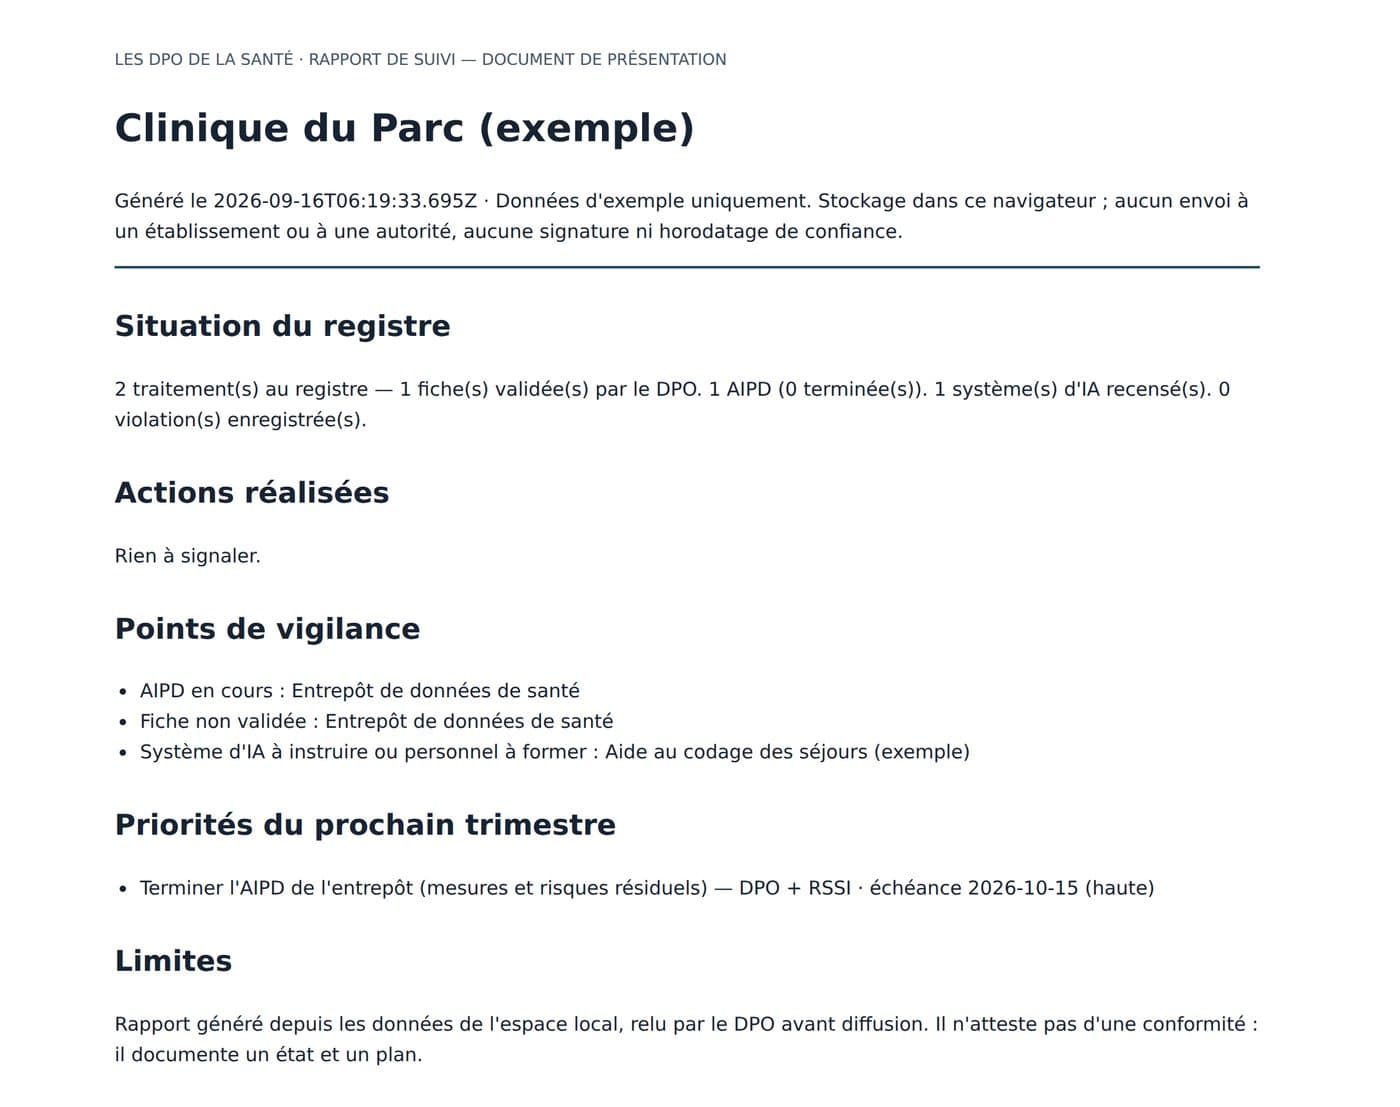
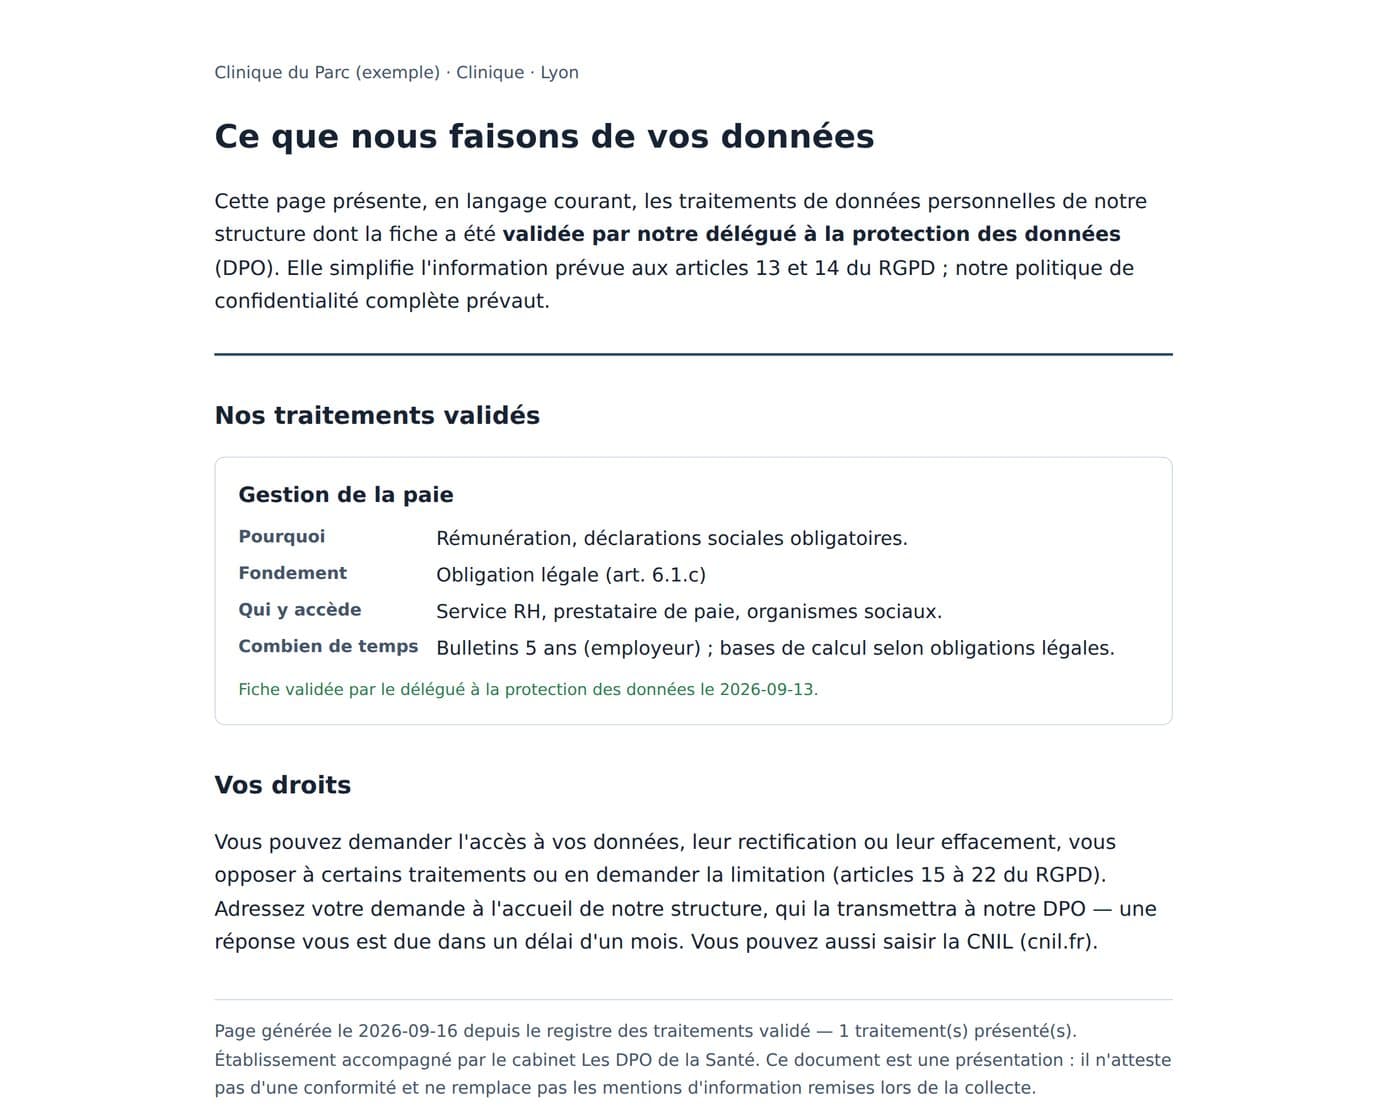
Documents générés sur données d’exemple, présentés tels que produits par l’outil.
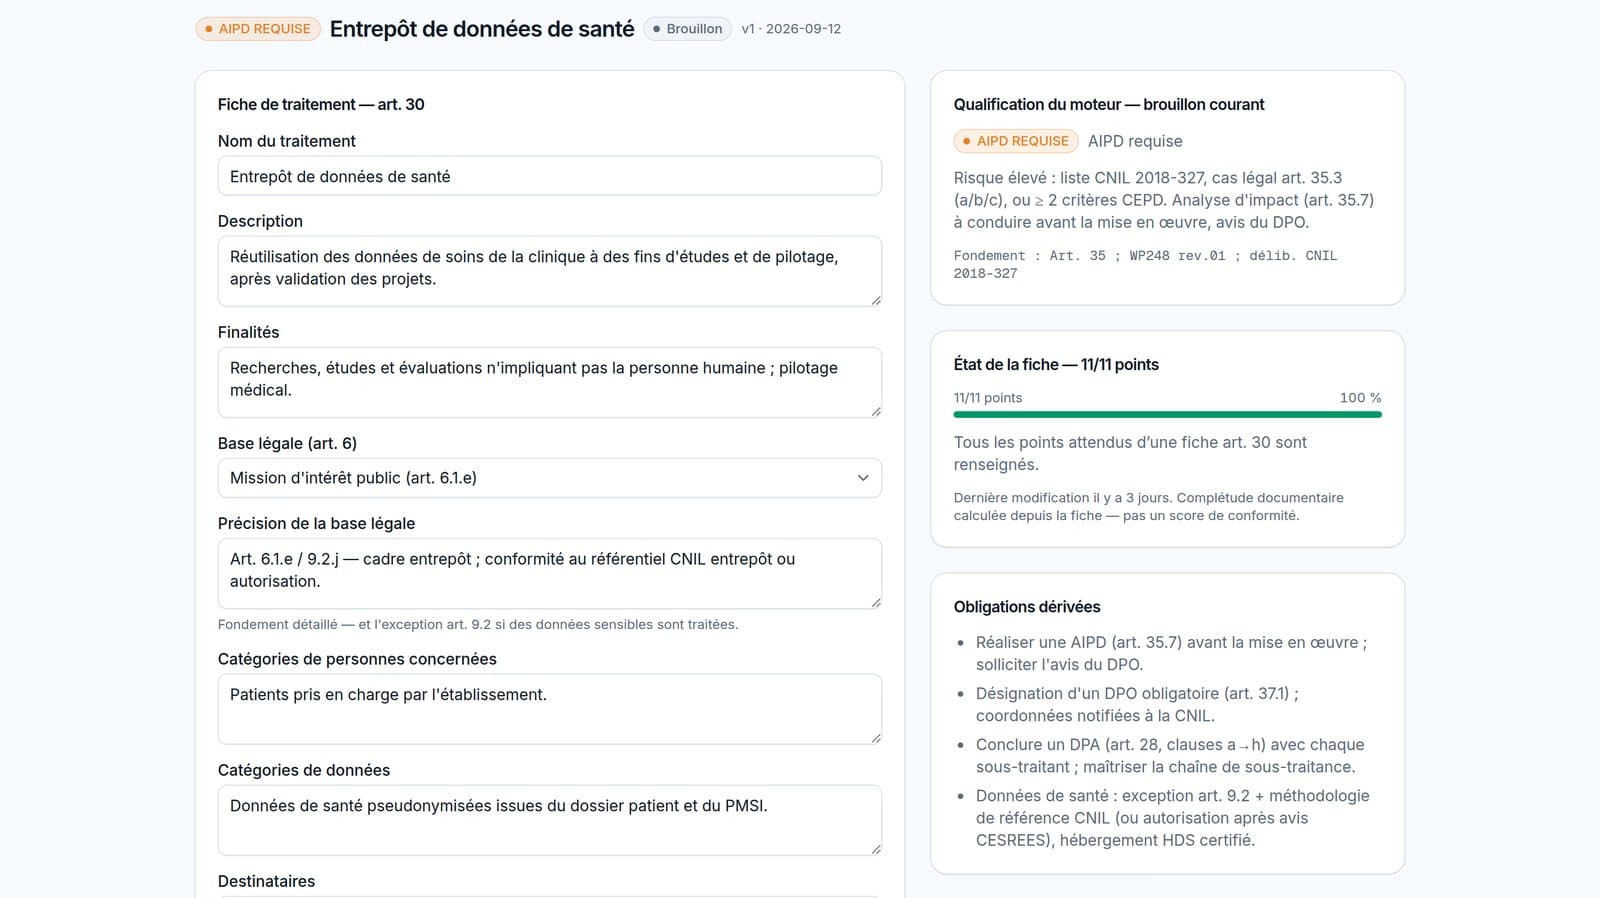
Un moteur de règles, pas une IA qui devine
La plupart des logiciels de conformité stockent ce que vous déclarez — et, de plus en plus, le font rédiger par une IA générative en déclinant toute responsabilité sur le résultat. Notre approche est l'inverse : le droit est encodé en règles, et c'est le calcul qui travaille.
Le régime juridique, dérivé — pas deviné
Vous décrivez le traitement par des faits fermés (données sensibles ? personnes vulnérables ? grande échelle ?…). Le moteur en dérive le régime — standard, AIPD requise, consultation CNIL, à régulariser — avec les critères CEPD comptés un à un.
Multi-réglementaire, en couches
RGPD, référentiels CNIL (méthodologies de référence santé), hébergement HDS, AI Act, recherche clinique (RIPH, MR-001 à 008) : les règles se composent — un traitement de données de santé déclenche automatiquement les couches qui le concernent.
Rejouable, règle par règle
Chaque qualification affiche les règles activées avec leur fondement (article, référentiel, délibération) : mêmes faits, mêmes règles, même résultat — démontrable devant vous, et devant un auditeur.
Une qualification qui ne vieillit pas
Ailleurs, la qualification est un tampon posé un jour, qui reste vrai sur le papier. Ici, elle suit les faits de la fiche : un fait change, le régime est revu — et l'historique reste consultable, version après version.
La recherche clinique, elle aussi qualifiée
RIPH 1, 2 et 3, méthodologies de référence MR-001 à MR-008, circuits CPP et ANSM : le moteur qualifie aussi les projets de recherche — un terrain que les logiciels de conformité généralistes n'adressent tout simplement pas.
La logique juridique vit dans le moteur — jamais dans l'écran
C'est l'architecture NELSE : l'interface affiche, le moteur calcule. Aucune règle n'est enfouie dans un écran, un formulaire ou un tableur — c'est ce qui rend l'ensemble testable, versionnable, rejouable. Et remplaçable par rien d'autre qu'un meilleur moteur.
Ce que l'outil produit pour vous
Les briques que nos outils produisent. Chacune se montre en rendez-vous, sur des données d'exemple ; celles mobilisées dans votre mission sont précisées dans votre proposition.
Dossier de contrôle vérifiable
Registre complet (versions comprises), AIPD, plan d'action, violations, qualifications — remis dans un format conçu pour qu'un tiers en contrôle l'intégrité sans compte et sans nous faire confiance.
Rapports générés depuis vos données
Rapport de suivi périodique avec points de vigilance calculés (AIPD non ouvertes, fiches non validées, violations en cours) — pas un modèle rempli à la main, un document produit depuis votre dossier réel et relu par votre DPO.
Page publique de transparence
« Ce que nous faisons de vos données », en langage courant, générée uniquement depuis les fiches validées par le DPO — jamais depuis du déclaratif. Votre patientèle et vos partenaires voient une conformité qui existe vraiment.
Remontée consolidée multi-sites
Fédérations de CPTS, GHT, groupes d'EHPAD : chaque site garde son registre, la gouvernance reçoit une vue consolidée — sommes et moyennes simples de valeurs explicables site par site, jamais un classement opaque.
Violations : le temps compté
Déclaration par l'établissement en langage simple, chronologie horodatée, décompte visible des 72 heures (art. 33), et une clôture impossible sans décision de notification motivée.
Registre des systèmes d'IA (AI Act)
Recensement des systèmes d'IA, qualification prudente (« à instruire », jamais un classement automatique), suivi de la formation du personnel (art. 4) — la brique que les contrôles de demain demanderont.
Des garde-fous qu'on ne peut pas désactiver
Dans beaucoup d'outils, la rigueur est une option à configurer. Ici, elle est câblée :
- Impossible de présenter comme validé ce qui a été modifié : une fiche retouchée doit repasser devant le DPO.
- Un avis d'AIPD ne survit pas à une analyse retouchée : il doit être rendu à nouveau.
- Une violation ne se clôture pas sans décision de notification motivée.
- L'historique se consulte, rien ne s'écrase.
Trois choix assumés
- Pas d’IA générative dans les décisions. Aucune fiche « générée par IA », aucun screening probabiliste : ce qui engage votre responsabilité est calculé par des règles sourcées, puis instruit et documenté par votre DPO — et décidé par votre organisation.
- Pas de score opaque. Aucun « % de conformité » sorti d’une pondération secrète : chaque indicateur affiché se décompose en points nommés, vérifiables un à un.
- Pas de promesse de conformité garantie. Le déterminisme garantit la reproductibilité du calcul, pas l’infaillibilité juridique : les règles sont sourcées, les avis restent ceux de votre DPO et les décisions celles de votre organisation.
Tout logiciel de conformité repose sur des choix. Voici les deux écoles.
Sans citer personne : ces approches dominent le marché, et chacune a une conséquence pour vous. Nous avons systématiquement fait le choix inverse — par conception, pas par retard.
Le choix du marché
Une IA générative rédige votre registre — avec un avertissement qui décline toute responsabilité sur le résultat.
Le nôtre
Ce qui engage votre responsabilité n'est pas rédigé par un modèle probabiliste : le moteur calcule depuis vos faits, les règles s'affichent, votre DPO conseille et votre organisation décide. Le risque n'est jamais transféré sur vous par une clause.
Le choix du marché
« La preuve » : des documents attachés dans leur plateforme, consultables à condition d'avoir un compte — et de faire confiance à l'outil qui les a produits.
Le nôtre
Une preuve qui ne se vérifie que chez son émetteur est une pièce jointe. La nôtre sort de la plateforme : votre auditeur en contrôle l'intégrité sans compte chez nous, et sans nous croire sur parole.
Le choix du marché
Un modèle de langage « ancré sur la doctrine officielle » : il lit les textes avant de répondre — et reste probabiliste, même souverain, même hébergé en Europe.
Le nôtre
Citer ses sources ne rend pas un calcul reproductible. Nos règles n'invoquent pas les textes : elles en sont dérivées, écrites, versionnées — mêmes faits, même résultat, à chaque rejeu.
Le choix du marché
Un « score de conformité » en pourcentage, issu d'une pondération que personne ne peut détailler — rassurant tant qu'on ne demande pas comment il est calculé.
Le nôtre
Aucun chiffre sans décomposition : chaque indicateur se lit en points nommés, vérifiables un à un. Un avancement documentaire n'est pas un verdict de conformité, et nous l'écrivons.
Le choix du marché
Une flexibilité totale : étapes, workflows, champs et règles de rigueur à configurer soi-même — la conception de la conformité est transférée au client.
Le nôtre
Le métier de DPO santé est déjà modélisé : rien à paramétrer, et les garde-fous (une fiche modifiée repasse en validation, une violation ne se clôt pas sans décision motivée) s'appliquent à tous les dossiers, sans exception.
Le choix du marché
Des bibliothèques de centaines de modèles à copier : « 80 % de votre registre en quelques minutes » — par imitation d'un traitement qui n'est pas le vôtre.
Le nôtre
Un modèle copié décrit l'établissement d'à côté. Chez nous, le régime est calculé depuis vos réponses, sur votre situation — c'est plus lent de quelques minutes, et c'est votre registre.
NELSE et votre accompagnement
Quel est le rôle de NELSE dans votre accompagnement ?
NELSE développe les outils sur lesquels notre accompagnement s'appuie : la qualification de vos traitements par des règles juridiques écrites et sourcées, le registre versionné, les analyses d'impact, le suivi des violations et des demandes de droits, et les livrables remis. Le DPO instruit, conseille et documente ses avis ; votre organisation conserve ses décisions. La technologie rend ces analyses exécutables, prouvables et rejouables.
NELSE remplace-t-il le DPO ?
Non. Le RGPD confie la mission à un DPO — une fonction humaine, indépendante, joignable. Le moteur calcule un régime à partir de faits et affiche ses fondements ; il ne rend aucun avis et ne valide aucune fiche. Chaque avis et chaque validation d'analyse restent l'acte motivé du DPO, daté et tracé — et les décisions sur vos traitements restent celles de votre organisation.
Mes équipes disposent-elles d'un accès à l'outil ?
L'abonnement DPO externalisé inclut l'accès de vos équipes à l'outil : consultation de votre conformité, sollicitation du DPO, signalement d'un incident. Pour les autres offres, les livrables vous sont remis dans des formats lisibles sans compte, et les éventuels accès de vos équipes sont détaillés dans votre proposition.
Quels éléments puis-je obtenir à l'issue de la mission ?
Selon le périmètre convenu, les livrables peuvent comprendre : votre registre des traitements avec ses versions, les qualifications et leurs fondements, les analyses d'impact et les avis du DPO, le plan d'action, le registre des violations et celui des demandes de droits, le rapport de suivi, et un dossier de contrôle conçu pour qu'un tiers puisse en vérifier l'intégrité — sans compte chez nous et sans nous croire sur parole.
Puis-je demander une démonstration ?
Oui, en rendez-vous, sur des données d'exemple : nous qualifions un traitement devant vous, règles et fondements affichés, puis nous montrons les livrables. Les écrans présentés sont ceux d'un prototype en cours d'industrialisation ; nous vous disons précisément ce qui est disponible dans votre offre.
Voyez-le en direct
Un moteur qui calcule se démontre : en rendez-vous, sur des données d'exemple, nous qualifions un traitement devant vous — régime, règles, fondements. Dix minutes suffisent pour comprendre la différence.
Transformez vos obligations en opportunités.
Un premier échange gratuit et sans engagement pour faire le point sur votre conformité et identifier vos priorités.
Réponse sous 24 h ouvrées · Sans engagement